
Warum 2026 ein Schlüsseljahr ist
Viele neue europäische Digitalgesetze wurden bereits vor einiger Zeit verabschiedet. 2026 werden jedoch weitere wichtige Vorgaben praktisch relevant. So gelten seit dem 2. August 2026 neue Transparenzpflichten der KI-VO. Auch die Ende 2025 in Deutschland gültigen NIS2-Vorgaben müssen betroffene Unternehmen nun in der Praxis umsetzen. Für Unternehmen bedeutet das: Ein Projekt kann heute mehrere Prüfungen, Dokumentationen oder Meldepflichten auslösen.
Höchste Zeit also für einen Check: Sind die Zuständigkeiten in Ihrem Unternehmen geklärt? Arbeiten Datenschutz, IT, Informationssicherheit, Compliance und die Fachbereiche frühzeitig zusammen? Nutzen Sie diese aktuelle Ausgabe für eine Bestandsaufnahme – Ihres eigenen Wissens und der Strukturen in Ihrem Unternehmen.
Müssen Sie jetzt alle neuen Digitalgesetze kennen?
Nein. Ihre Aufgaben als Datenschutzbeauftragter bleiben grundsätzlich die gleichen. Die DSGVO bestimmt weiterhin Ihre gesetzlichen Aufgaben. Sie beraten zu datenschutzrechtlichen Fragen, überwachen die Einhaltung der DSGVO und unterstützen unter anderem bei Datenschutz-Folgenabschätzungen. Die neuen Digitalgesetze machen Sie daher nicht automatisch zum KI-, NIS2- oder Compliance-Beauftragten.
Trotzdem sollten Sie die wichtigsten Regelwerke kennen. Denn immer häufiger treffen bei einem Projekt mehrere Anforderungen aufeinander. Für Sie kommt es deshalb vor allem darauf an, die Schnittstellen zu kennen.
Auch Vorgaben aus anderen Regelwerken können für Ihre Datenschutzprüfung wichtig sein. Sie können beispielsweise beeinflussen, wie ein System abgesichert wird, welche Informationen dokumentiert werden oder wie Daten bereitgestellt werden müssen. Das kann sich wiederum auf die Verarbeitung personenbezogener Daten auswirken. Beziehen Sie deshalb bei Ihrer Prüfung auch relevante Informationen aus anderen Fachbereichen ein.
Sie müssen nicht jede Frage selbst beantworten. Sie sollten aber erkennen, wann neben der DSGVO weitere Anforderungen eine Rolle spielen, wie diese ineinandergreifen und wer im Unternehmen zusätzlich einzubeziehen ist. Ebenso sollten Sie wissen, welche Informationen Sie aus den Fachbereichen benötigen, um die Einhaltung der Anforderungen sicherzustellen.
KI-VO, NIS2 und Co.: So gehen Sie als Datenschutzbeauftragter vor
Ihr Unternehmen möchte ein neues KI-Tool einführen, einen Cloud-Dienst beschaffen oder Daten mit einem Geschäftspartner austauschen. Schnell stellt sich die Frage: Welche der zahlreichen neuen Vorschriften müssen dabei berücksichtigt werden?
Versuchen Sie nicht, jedes Projekt sofort anhand sämtlicher neuer Digitalgesetze zu prüfen. Gehen Sie stattdessen Schritt für Schritt vor: Klären Sie zunächst die datenschutzrechtlichen Fragen, achten Sie auf Schnittstellen zu anderen Regelwerken und holen Sie die zuständigen Stellen dazu.
Schritt 1: Prüfen Sie zuerst den Datenschutz
Ihre erste Frage lautet: Werden personenbezogene Daten verarbeitet?
Wenn ja, bleiben die bekannten datenschutzrechtlichen Fragen entscheidend:
- Welche personenbezogenen Daten werden verarbeitet?
- Zu welchem Zweck?
- Auf welcher Rechtsgrundlage?
- Wer erhält Zugriff?
- Werden Dienstleister eingesetzt?
- Fließen Daten in Drittländer?
- Welche Risiken bestehen für die betroffenen Personen?
Wichtig: Lassen Sie sich nicht von der Bezeichnung des Projekts leiten. Auch ein „KI-Projekt“, ein „NIS2-Thema“ oder ein Vorhaben zum Data Act kann personenbezogene Daten betreffen. Die neuen Regelwerke verdrängen die DSGVO nicht.
Schritt 2: Erkennen Sie weitere Regelwerke
Richten Sie anschließend den Blick auf weitere mögliche Anforderungen. Auch wenn keine personenbezogenen Daten betroffen sind, können andere Digitalgesetze für das Vorhaben relevant sein. Sie müssen dafür nicht jedes Regelwerk bis ins Detail kennen. Achten Sie zunächst auf typische Auslöser:
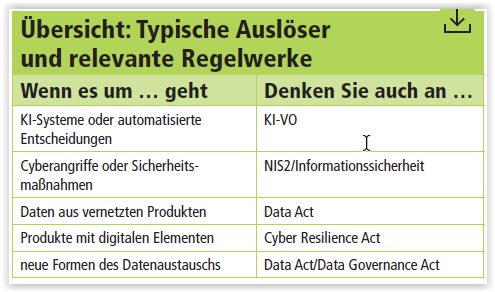
Die entscheidende Frage lautet also nicht: „DSGVO oder neues Digitalgesetz?“, sondern häufig: „Welche Anforderungen gelten nebeneinander?“
Welche Regelwerke welche Bereiche erfassen und wo die wichtigsten Berührungspunkte zum Datenschutz liegen, zeigt Ihnen die Übersicht auf der folgenden Seite.
Schritt 3: Klären Sie Ihre Rolle als Datenschutzbeauftragter
Sie haben eine Schnittstelle erkannt? Dann müssen Sie die zusätzliche Rechtsfrage nicht automatisch selbst lösen. Fragen Sie stattdessen: Was gehört zu meiner Aufgabe als Datenschutzbeauftragter – und wer ist für die weiteren Anforderungen zuständig?
Sie bringen die datenschutzrechtliche Perspektive ein. Für andere Fragen können je nach Projekt beispielsweise IT, Informationssicherheit, Compliance, Rechtsabteilung oder der zuständige Fachbereich verantwortlich sein. Merke: Schnittstelle erkannt heißt nicht automatisch selbst zuständig. Entscheidend ist, dass Sie als Datenschutzbeauftragter die Frage erkennen und an die richtige Stelle weitergeben.
Schritt 4: Sorgen Sie dafür, dass die richtigen Stellen früh zusammenkommen
Gerade bei Digitalprojekten reicht die Perspektive eines einzelnen Bereichs häufig nicht aus. Datenschutz, IT, Informationssicherheit, Compliance und Fachbereiche sollten deshalb nicht nacheinander, sondern möglichst früh miteinander arbeiten.
Klären Sie gemeinsam: Was ist geplant? Welche Daten und Systeme sind betroffen? Welche Anforderungen kommen in Betracht? Wer prüft was? Und welche Maßnahmen sind vor der Einführung erforderlich?
Dabei müssen Sie nicht für jedes neue Digitalgesetz einen eigenen Prozess schaffen. Prüfen Sie vielmehr, ob sich bestehende Beschaffungs-, Freigabe-, Projekt- und Meldeprozesse nutzen oder ergänzen lassen.
Ob Ihr Unternehmen dafür bereits gut aufgestellt ist, können Sie mit dem Unternehmens-Check auf Seite 6–7 prüfen.
Ihr Prüfweg auf einen Blick
Bei Ihrem nächsten Digitalprojekt helfen Ihnen vier Fragen:
- Ist der Datenschutz betroffen?
Werden personenbezogene Daten verarbeitet?
- Welche weiteren Regelwerke könnten relevant sein?
Geht es beispielsweise um KI, Cybersicherheit, Datennutzung oder vernetzte Produkte?
- Was ist meine Aufgabe – und wer ist zusätzlich zuständig?
Trennen Sie Ihre datenschutzrechtliche Aufgabe von den Verantwortlichkeiten anderer Bereiche.
- Sind die richtigen Stellen frühzeitig eingebunden?
Sorgen Sie dafür, dass die zuständigen Stellen Schnittstellen gemeinsam bewerten und Aufgaben klar verteilen.
Jetzt sind Sie gefragt
Wenden Sie diesen Prüfweg direkt in der Praxis an: Auf Seite 4–5 erwarten Sie zehn typische Situationen aus dem Unternehmensalltag. Entscheiden Sie, welche Regelwerke eine Rolle spielen, worauf Sie als Datenschutzbeauftragter achten müssen und welche Stellen Sie einbeziehen sollten.