
.
Schrittweise zum Ziel
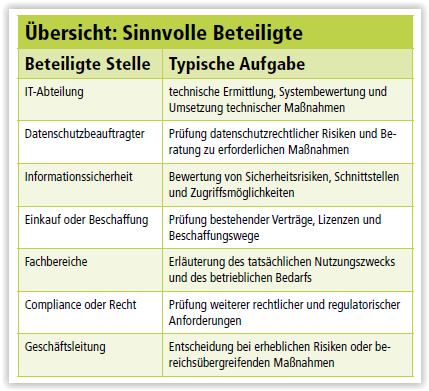
Zielführender ist ein strukturiertes Vorgehen: Damit machen Sie zunächst unbekannte Anwendungen sichtbar, bewerten anschließend ihre datenschutzrechtlichen Risiken und legen geeignete Maßnahmen fest. Dabei arbeiten Sie als Datenschutzbeauftragter eng mit IT, Informationssicherheit sowie den betroffenen Fachbereichen zusammen.
Wichtig: Sie als Datenschutzbeauftragter sind nicht dafür verantwortlich, sämtliche Anwendungen selbst zu ermitteln oder technisch zu prüfen. Ihre Aufgabe besteht darin, Datenschutzrisiken zu bewerten, zu beraten und auf geeignete organisatorische Prozesse hinzuwirken.
Schritt 1: Zuständigkeiten festlegen
Bevor die Bestandsaufnahme beginnt, sollten die Verantwortlichen Ziel, Umfang und Zuständigkeiten festlegen. So können sie die Untersuchung einheitlich durchführen und die Ergebnisse nachvollziehbar dokumentieren.
Klären Sie vor allem,
- welche Unternehmensbereiche einbezogen werden,
- welche Anwendungen betrachtet werden sollen,
- wer die Bestandsaufnahme koordiniert und
- wie festgestellte Anwendungen bewertet werden und
- wer über das weitere Vorgehen entscheidet.
Schritt 2: Schatten-IT sichtbar machen
Eine erfolgreiche Bestandsaufnahme kombiniert organisatorische und technische Maßnahmen. Während technische Analysen Hinweise auf eingesetzte Anwendungen liefern, zeigen Gespräche mit den Fachbereichen häufig, welche Onlinedienste oder KI-Anwendungen tatsächlich im Arbeitsalltag genutzt werden.
Organisatorische Erkenntnisquellen
- Gespräche mit Fachbereichen
- Workshops oder Befragungen
- Software- und Lizenzlisten
- Beschaffungsunterlagen und Verträge
- Verzeichnis von Verarbeitungstätigkeiten
Technische Erkenntnisquellen
- Netzwerk- und Proxy-Protokolle
- Cloud-Nutzungsberichte
- installierte Programme
- Browser-Erweiterungen
- Single-Sign-on-Systeme
Offen statt direkt fragen: Fragen Sie nicht nach „verbotener Software“. Offene Fragen wie „Welche Onlinedienste nutzen Sie für Ihre tägliche Arbeit?“ oder „Welche Anwendung würden Sie ungern wieder aufgeben?“ liefern häufig deutlich bessere Ergebnisse als die direkte Frage nach nicht freigegebenen Programmen. andere überschrift
Schritt 3: Anwendungen erfassen
Dokumentieren Sie jede identifizierte Anwendung anhand einheitlicher Kriterien. Bereits wenige Angaben schaffen eine gute Grundlage für die anschließende datenschutzrechtliche Bewertung.
Das sollten Sie erfassen: Name und Anbieter · Bereich · Nutzungszweck · betroffene Personen und Daten · besondere Datenkategorien · Kontenart · Speicherort · vertragliche Grundlage · Zugriffsrechte · freigegebene Alternative
Die Dokumentation muss zu diesem Zeitpunkt noch nicht vollständig sein. Kennzeichnen Sie offene Punkte und verfolgen Sie diese im weiteren Prüfprozess nach. Ziel ist zunächst eine belastbare Grundlage für die anschließende Bewertung.
Schritt 4: Datenschutzrisiken bewerten
Nicht jede Schattenanwendung ist gleich ein Risiko. Entscheidend sind insbesondere die Art der verarbeiteten Daten, der Anbieter sowie die technischen und organisatorischen Rahmenbedingungen. Prüfen Sie vor allem,
- welche personenbezogenen Daten verarbeitet werden,
- ob eine Rechtsgrundlage und ggf. eine Auftragsverarbeitung vorliegen,
- wo die Daten gespeichert werden,
- welche Sicherheitsmaßnahmen der Anbieter durchführt,
- ob Betroffenenrechte und Löschpflichten erfüllt werden können und
- ob zusätzliche Dokumentationspflichten bestehen.
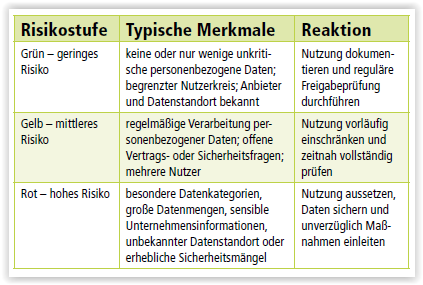
Für die erste Priorisierung kann eine einfache Ampelbewertung sinnvoll sein. Auf Grundlage dieser Informationen lässt sich das Risiko einer Anwendung zunächst grob einschätzen und priorisieren.
Risikomatrix: Wie dringend müssen Sie handeln?
Schritt 5: Geeignete Maßnahmen festlegen
Nach der datenschutzrechtlichen Bewertung sollte für jede Anwendung eine nachvollziehbare Entscheidung getroffen werden. Welche Maßnahme geeignet ist, hängt insbesondere von der Art der verarbeiteten Daten, dem festgestellten Risiko und dem betrieblichen Bedarf ab. Häufig lassen sich Risiken bereits durch organisatorische oder technische Maßnahmen ausreichend reduzieren.
Nicht automatisch verbieten: Eine entdeckte Schattenanwendung muss nicht zwangsläufig abgeschaltet werden. Entscheidend ist, warum sie genutzt wird, welches Risiko tatsächlich besteht und ob sich dieses ausreichend reduzieren lässt.
Erkennen – Bedarf verstehen – Risiko bewerten – passende Lösung finden
Grundsätzlich kommen vier Handlungsoptionen in Betracht:
- Anwendung freigeben, wenn die datenschutzrechtlichen und technischen Anforderungen erfüllt werden können.
- Nutzung einschränken, beispielsweise auf bestimmte Datenarten, Nutzergruppen oder Anwendungsfälle.
- Durch eine freigegebene Alternative ersetzen, wenn bereits eine geeignete Unternehmenslösung vorhanden ist.
- Nutzung untersagen, wenn erhebliche Datenschutz- oder Sicherheitsrisiken bestehen und diese nicht angemessen reduziert werden können.
Unabhängig von der gewählten Maßnahme sollte den Beschäftigten möglichst eine praktikable und datenschutzkonforme Alternative zur Verfügung stehen. Verbote allein führen häufig dazu, dass der betriebliche Bedarf auf andere, ebenfalls nicht freigegebene Anwendungen verlagert wird.
Schritt 6: Entscheidungen dokumentieren
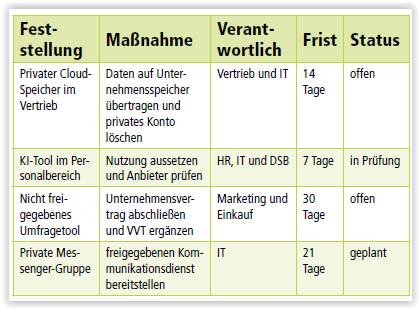
Jede Entscheidung sollten die Verantwortlichen nachvollziehbar dokumentieren. Dies erleichtert nicht nur die spätere Nachvollziehbarkeit gegenüber der Geschäftsleitung oder Aufsichtsbehörden, sondern unterstützt auch interne Audits und die regelmäßige Überprüfung getroffener Maßnahmen. Dokumentieren Sie mindestens:
- betroffene Anwendung,
- betroffenen Fachbereich,
- festgestellte Datenschutzrisiken,
- beschlossene Maßnahmen,
- verantwortliche Personen,
- Umsetzungsfrist,
- Freigabeentscheidung sowie
- Termin für eine erneute Überprüfung.
Übersicht: Maßnahmenübersicht
Schritt 7: Wiederholungen verhindern
Die Bearbeitung einzelner Anwendungen reicht nicht aus. Unternehmen sollten aus jedem festgestellten Fall ableiten, weshalb die Schattenlösung entstanden ist und welche strukturellen Änderungen erforderlich sind. Prüfen Sie daher:
- War der Beschaffungsprozess zu langsam?
- War die bestehende Software ungeeignet?
- War eine freigegebene Alternative unbekannt?
- Fehlten klare Regeln?
- War die Antragstellung zu kompliziert?
- Gab es keine zentrale Ansprechperson?
- Haben Beschäftigte die Datenschutzrisiken unterschätzt?
- War mobile Arbeit oder Zusammenarbeit mit Externen nicht ausreichend berücksichtigt?
Aus den Antworten sollten konkrete Verbesserungen folgen. Denkbar sind ein vereinfachter Freigabeprozess, ein zentraler Softwarekatalog, klare KI-Vorgaben, regelmäßige Befragungen der Fachbereiche und verbindliche Regeln für Cloud-Dienste, Messenger und private Geräte.